Envoyer un contrat, une fiche de paie ou un fichier client par e-mail paraît anodin. Pourtant, chaque pièce jointe mal protégée expose votre entreprise à un risque juridique, financier et réputationnel. La CNIL a enregistré un nombre record de violations de données en 2025, et la messagerie reste l’un des vecteurs les plus touchés.
Réponse directe : Pour envoyer des documents confidentiels de manière sécurisée, il ne suffit pas de choisir un canal : vous devez vérifier le chiffrement (en transit et au repos), la traçabilité des échanges, l’authentification des destinataires, ainsi que les certifications et le lieu d’hébergement de la solution. Ces critères conditionnent la conformité au RGPD et la confiance que vous pouvez accorder à l’outil.
Ce guide pose les repères concrets qui permettent à un dirigeant ou un responsable informatique de PME de comparer des solutions, d’arbitrer entre simplicité et sécurité, et d’appliquer dès demain des pratiques fiables au quotidien.
Envoi sécurisé de documents : de quoi parle-t-on exactement ?
Un envoi sécurisé de documents repose sur trois piliers techniques indissociables : le chiffrement des données, la traçabilité des échanges et l’authentification des parties. Un simple e-mail avec pièce jointe ne couvre généralement qu’une partie limitée de ces exigences.
Le chiffrement transforme les données en un format illisible sans clé de déchiffrement. On distingue le chiffrement « en transit » (pendant le transfert sur le réseau) et le chiffrement « au repos » (lorsque le fichier est stocké sur un serveur). Les deux doivent coexister pour qu’un document soit réellement protégé.
La traçabilité désigne la capacité d’enregistrer qui a envoyé, reçu, ouvert ou téléchargé un fichier. Elle s’appuie sur des journaux d’accès et, idéalement, des accusés de réception horodatés. L’authentification, elle, garantit que l’expéditeur et le destinataire sont bien les personnes attendues, par exemple via un mot de passe à usage unique ou une double authentification.
Face à ces besoins, des solutions dédiées comme le MFT (Managed File Transfer, ou gestion centralisée des transferts de fichiers) proposent un cadre unifié. Choisir une plateforme spécialisée pour l’envoi sécurisé de documents permet de centraliser ces fonctions là où un e-mail classique les laisse dispersées ou absentes.
Les trois piliers d’un envoi réellement sécurisé
- Chiffrement en transit et au repos des fichiers transmis.
- Traçabilité complète : qui envoie, qui reçoit, qui ouvre.
- Authentification forte des expéditeurs et destinataires.
Quels risques lors de l’envoi de documents confidentiels en entreprise ?
Les risques ne sont ni théoriques ni réservés aux grandes structures. Dans son rapport annuel 2025 de la CNIL, l’autorité française indique avoir reçu 6 167 notifications de violations de données en 2025, en hausse de 9,5 % par rapport à 2024, dont un incident sur deux lié à un piratage informatique. Les PME figurent parmi les cibles régulières.
Interception, erreur d’envoi et compromission
Un document envoyé en clair peut être intercepté sur le réseau, en particulier lorsque la messagerie n’applique pas un chiffrement de bout en bout. La compromission d’une boîte mail (via phishing ou mot de passe faible) donne également accès à l’historique complet des pièces jointes échangées, parfois sur plusieurs années.
L’erreur humaine reste la cause la plus fréquente : fichier joint à un mauvais destinataire, autocomplétion malheureuse d’une adresse, oubli de retirer un contact en copie. Sans contrôle d’accès ni possibilité de révocation, le document est hors de portée dès qu’il est parti.
Conséquences juridiques et réputationnelles
Lorsque les données concernées sont personnelles, la fuite déclenche les obligations du RGPD : notification à la CNIL sous 72 heures et, dans certains cas, information des personnes concernées. À cela s’ajoutent les sanctions financières prévues par le règlement, les actions civiles possibles des personnes lésées et une perte de confiance difficile à reconstruire auprès des clients et partenaires.
Attention aux données sensibles : données de santé, informations bancaires ou données RH relèvent d’exigences renforcées. Une fuite dans ces catégories entraîne généralement un risque élevé pour les personnes et un signalement obligatoire.
Les critères pour choisir une solution de transfert sécurisé
Choisir une solution se joue sur des critères vérifiables, pas sur des promesses marketing. Quatre dimensions méritent d’être systématiquement examinées : les certifications, la conformité réglementaire, l’hébergement et l’ergonomie pour les équipes.
Certifications et qualifications reconnues
Trois repères reviennent fréquemment pour une PME française. L’ANSSI (Agence nationale de la sécurité des systèmes d’information) publie des recommandations et délivre des qualifications. L’ISO 27001 est une norme internationale qui atteste d’un système de management de la sécurité de l’information. La qualification SecNumCloud cible spécifiquement les prestataires de services cloud.
Selon la documentation de référence sur SecNumCloud, ce référentiel ANSSI (version 3.2.a, 2022) impose des exigences techniques, organisationnelles et juridiques, et sa qualification s’obtient après audit par un organisme habilité. Il faut toujours distinguer un prestataire « qualifié SecNumCloud » (audité) d’un prestataire qui s’en inspire sans qualification officielle.
Conformité RGPD et hébergement
La conformité RGPD ne se limite pas à une mention sur le site de l’éditeur. Elle implique un contrat de sous-traitance conforme à l’article 28 du règlement, une documentation claire sur les traitements, et des garanties sur la localisation des données. Un hébergement en France ou dans l’Union européenne limite les risques liés aux législations extraterritoriales.
Usage et volumétrie
Une solution n’est utile que si elle est adoptée. Vérifiez la gestion des fichiers volumineux, l’intégration à la messagerie, la simplicité pour un destinataire externe (ouverture sans création de compte, par exemple), et la clarté des interfaces d’administration.
| Critère | Solution A | Solution B |
|---|---|---|
| Chiffrement en transit et au repos | Oui, documenté | Oui, en transit uniquement |
| Hébergement | France | Hors Union européenne |
| Qualification SecNumCloud | En cours d’instruction | Non |
| Journal d’accès détaillé | Oui | Partiel |
| Fichiers volumineux (plusieurs Go) | Oui | Limité |
Ce type de grille, adaptée à vos propres besoins, rend la décision explicable à votre direction et traçable en cas d’audit.
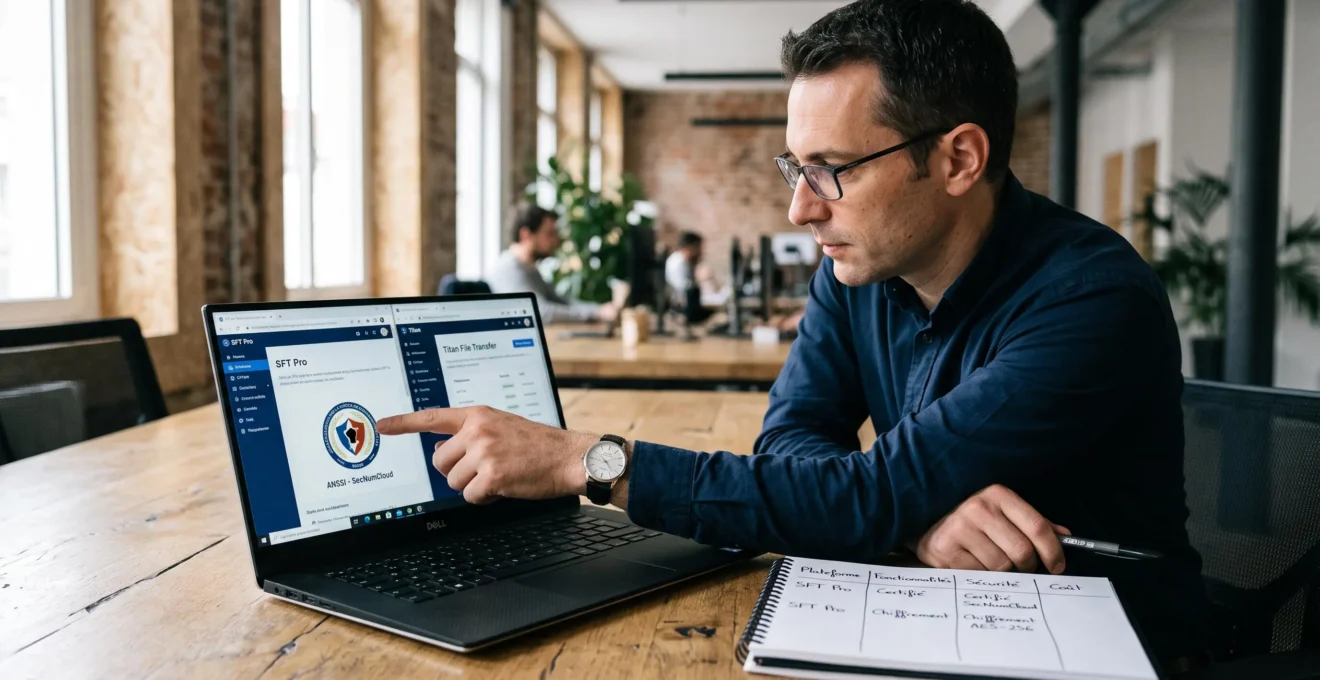
Bonnes pratiques pour protéger vos données confidentielles au quotidien
Une solution bien choisie ne suffit pas : les pratiques des équipes font la différence au quotidien. Les recommandations ANSSI sur les échanges sécurisés rappellent l’intérêt de mettre en place des systèmes d’échanges maîtrisés, en distinguant les flux internes des flux externes, et en journalisant les transferts sensibles.
Formaliser une procédure interne claire
Chaque entreprise gagne à définir quel canal est autorisé pour quel type de document. Un contrat commercial ne circule pas via la même voie qu’un bulletin de paie ou qu’un fichier de prospects. Une matrice simple (type de document / canal autorisé / durée de conservation) clarifie les usages et réduit les erreurs.
Appliquer les réflexes essentiels
- Vérifier le destinataire
Contrôler l’adresse complète avant tout ajout de pièce jointe, désactiver l’autocomplétion si le risque d’erreur est élevé.
- Choisir le bon canal
Utiliser la plateforme de transfert sécurisé pour tout document sensible, pas l’e-mail par défaut.
- Chiffrer si nécessaire
Protéger le fichier par mot de passe lorsque la plateforme ne couvre pas le chiffrement de bout en bout, et transmettre le mot de passe par un canal distinct.
- Définir une durée de validité
Fixer une date d’expiration du lien et limiter le nombre de téléchargements autorisés.
- Conserver la trace
Vérifier que l’envoi est bien enregistré dans le journal d’accès, utile en cas de contrôle ou de litige.
Sensibiliser les équipes régulièrement
La majorité des incidents démarre par une action humaine : clic sur un lien de phishing, envoi à un mauvais contact, usage d’un outil grand public non autorisé. Des sessions courtes et récurrentes, appuyées sur des cas concrets rencontrés dans l’entreprise, s’avèrent plus efficaces qu’une formation annuelle longue.
Pour approfondir les enjeux plus larges de protection du système d’information, vous pouvez consulter ce guide sécurité informatique qui replace l’envoi de documents dans un cadre global de cybersécurité en entreprise.
Questions fréquentes sur l’envoi sécurisé de documents
Deux questions reviennent systématiquement : la différence entre un MFT et une pièce jointe chiffrée, et l’exigence réelle du RGPD en matière d’outil. Les réponses conditionnent souvent l’arbitrage entre un outil ponctuel et une plateforme dédiée.
Quelle différence entre une solution MFT et une pièce jointe chiffrée ?
Une pièce jointe chiffrée protège un fichier précis à un instant donné, mais laisse à l’utilisateur la gestion du mot de passe, du destinataire et de la traçabilité. Une solution MFT (Managed File Transfer) centralise les transferts, applique des règles homogènes, journalise automatiquement les échanges et facilite l’audit. Le MFT devient pertinent dès que les envois sensibles sont récurrents ou automatisés, tandis que le chiffrement ponctuel peut suffire pour un envoi exceptionnel.
Le RGPD impose-t-il un outil spécifique pour envoyer des documents ?
Non. Le RGPD, notamment son article 32, exige des « mesures techniques et organisationnelles appropriées » au regard du risque, sans imposer un produit particulier. En pratique, cela signifie que l’outil choisi doit offrir un niveau de sécurité proportionné à la sensibilité des données et à leur volume. Pour des données courantes, un canal chiffré bien utilisé peut suffire ; pour des données sensibles ou massives, une plateforme dédiée avec traçabilité devient attendue.
Comment envoyer un fichier volumineux ou des données de santé en conformité ?
Pour les fichiers volumineux, privilégiez une plateforme capable de gérer plusieurs gigaoctets avec reprise sur erreur et chiffrement de bout en bout. Pour les données de santé, les exigences sont renforcées : l’hébergeur doit disposer de la certification HDS (Hébergeur de Données de Santé) et l’ensemble du traitement doit respecter les règles sectorielles applicables. Un simple outil grand public n’est pas adapté à ce cadre.
Une solution sécurisée est-elle forcément complexe et coûteuse ?
Pas nécessairement. L’offre a mûri : plusieurs solutions s’adressent explicitement aux PME, avec des tarifs par utilisateur et une prise en main de quelques minutes pour l’expéditeur comme pour le destinataire. Le vrai coût à comparer est celui d’un incident évité : une violation de données entraîne des frais de gestion, un impact d’image et, potentiellement, une sanction administrative.
Pour approfondir le volet stockage, vers quoi se tourner ?
Le transfert et le stockage sont deux étapes complémentaires. Pour aller plus loin sur la conservation des fichiers sensibles, vous pouvez consulter une ressource dédiée aux solutions cloud sécurisées, qui détaille les critères spécifiques à l’hébergement durable des documents.
Sécuriser l’envoi de vos documents n’est pas un chantier technique isolé, c’est une décision de gouvernance. En vous appuyant sur une grille claire (certifications, hébergement, conformité RGPD, traçabilité) et sur des pratiques d’équipe simples, vous réduisez durablement le risque de fuite sans alourdir vos processus. La prochaine étape pragmatique consiste à cartographier vos flux de documents sensibles, puis à tester une solution dédiée sur un périmètre restreint avant un déploiement plus large.